BL.01 - Privacybeleid
BL.02 - Taken, rollen en verwantwoordelijkheden
BL.02 - Risico’s verwerking persoonsgegevens
a. Het privacybeleid is actueel en beschrijft hoe de organisatie uitvoering geeft aan de privacybeginselen (art. 5 lid 1 AVG).
b. Het privacybeleid beschrijft de verplichtingen (rechtmatigheid, doelbinding, dataminimalisatie, juistheid, opslagbeperking, integriteit en vertrouwelijkheid) en hoe uitvoering wordt gegeven aan deze verplichtingen. De verplichtingen uit de AVG zijn uitgewerkt in meerdere onderliggende IBP/AVG-documenten en protocollen.
c. Het privacybeleid is formeel door het hoogste management vastgesteld en organisatiebreed bekend, makkelijk vindbaar en makkelijk te begrijpen.
d. In het beleid is rekening gehouden met (sector-) specifieke wet- en regelgeving, indien van toepassing.
e. Wijzigingen in het beleid worden gecommuniceerd.
Antwoord (inclusief waar te vinden)
a. Stichting Optimus Onderwijs beschikt over vastgesteld en openbaar toegankelijk informatiebeveiligings- en privacybeleid. Het Topbeleid Informatiebeveiliging en Privacybeleid is vastgesteld door het College van Bestuur en is geactualiseerd op 18-03-2024. Dit topbeleid vormt het kader waarbinnen Optimus uitvoering geeft aan privacy- en informatiebeveiligingsbeginselen en wordt ondersteund door onderliggende IBP/AVG-beleidstukken die de praktische uitvoering concretiseren.
b. In de privacyverklaringen voor leerlingen en medewerkers/sollicitanten zijn o.a. verwerkingsdoelen en grondslagen, rechten van betrokkenen inclusief verzoekprocedure, verwerkersafspraken en contactpunten voor privacy/FG opgenomen.
De Privacyverklaring en het Privacyregelement is openbaar en makkelijk vindbaar via lokale schoolwebsite(s) en de stichtingwebsite. De Privacyverklaring voor medewerkers is terug te vinden op de Interne centrale IBP website van de stichting. In de privacyverklaring leerlingen zijn daarnaast bewaartermijnen en vernietiging expliciet uitgewerkt. Ook is vastgelegd dat toegang tot leerlingdossiers beperkt is tot geautoriseerde medewerkers en gekoppeld is aan het register van verwerkingsactiviteiten, waarmee invulling wordt gegeven aan integriteit/vertrouwelijkheid en accountability. Daarnaast zijn er beleidsstukken zoals Bewaar- en vernietigingsbeleid, Gedragscode ICT, en protocollen zoals Protocol melden datalek die verplichtingen verder uitschrijven en uitvoering aan geven. De AVG- Privacy beleid-, protocollen en procedures zijn voor elke medewerker terug te lezen onder pagina Beleid van de IBP website van de stichting. De Informatie Beveiligingsonderdeel zijn alleen op aanvraag te lezen.
c. Het topbeleid is formeel vastgesteld door het CvB en wordt publiek ontsloten via de stichting-/schoolwebsites en via OptimusAVG.nl. Onderliggende IBP/AVG-beleidstukken zijn centraal vindbaar en te downloaden via de AVG-beleidsdocumentenpagina op OptimusAVG.nl en voor informatiebeveiligingsdocumenten via de subdomeinen binnen het domein Informatiebeveiliging. Hierdoor is het beleid organisatiebreed toegankelijk en vindbaar voor scholen en medewerkers.
d. De privacyverklaring leerlingen bevat onderwijs-specifieke uitwerking van bewaartermijnen en verwijst naar sectorale richtlijnen (zoals Kennisnet). Daarnaast wordt in de documenten aansluiting gezocht bij onderwijsbrede afspraken, zoals het Privacyconvenant / Edu-K , het gebruik van verwerkersovereenkomsten, bewaar er vernietigingsplicht specifieke reguleringen. Hiermee wordt aantoonbaar rekening gehouden met sector-specifieke eisen en kaders die relevant zijn voor het primair onderwijs.
e. Wijzigingen in beleid en protocollen worden, indien relevant, intern gecommuniceerd via het interne WOOW mediaplatform.
Daarnaast worden actuele versies van beleid en onderliggende documenten centraal gepubliceerd via OptimusAVG.nl en (voor informatiebeveiligingsdocumenten) via de informatiebeveiligingsomgeving, zodat medewerkers altijd de meest recente versie kunnen raadplegen.
Via presentaties op scholen en in de AVG/IBP gespreksvoering met directeuren (2x per jaar) worden nieuwe beleidstukken en/of de praktische uitwerking hiervan ook besproken.
Bronnen:
- Strategisch koersdocument: Bron: Strategie Informatie Beveiliging Optimus Onderwijs
- IBP topbeleidstuk Bron: Informatie Beveiliging en Privacy Optimus Onderwijs
- Pagina Bewaar en Vernietigingsbeleid
- Database registers en Verwerkingsovereenkomsten
- Verwerkingsregister leerling (software)
a. Taken, rollen en verantwoordelijkheden privacy zijn formeel benoemd, belegd en vastgelegd in beleid en organisatiebreed bekend.
b. Het is vastgelegd dat het hoogste management eindverantwoordelijk is en dat het lijnmanagement verantwoordelijk is binnen het eigen domein.
c. Vastgesteld is wie bevoegd is om privacyrisico’s te accepteren en te beslissen over maatregelen/restrisico’s.
Antwoord (inclusief waar te vinden)
a. In het Informatiebeveiligings- en privacybeleid 2025–2029 zijn de taken, rollen en verantwoordelijkheden rond informatiebeveiliging en privacy formeel vastgelegd onder het onderdeel Governance – Rol, betrokkenheid en verantwoordelijkheid.
Optimus hanteert hierbij een regie-organisatie met rollen op drie niveaus: richtinggevend (strategisch), sturend (tactisch) en uitvoerend (operationeel). Per niveau zijn rollen gekoppeld aan concrete verantwoordelijkheden. Voorbeelden van expliciet benoemde rollen zijn het College van Bestuur, de Privacy & Security Officer (PSO), de Functionaris Gegevensbescherming (FG), domeinverantwoordelijken/stafmedewerkers, schooldirecteuren/leidinggevenden en medewerkers.
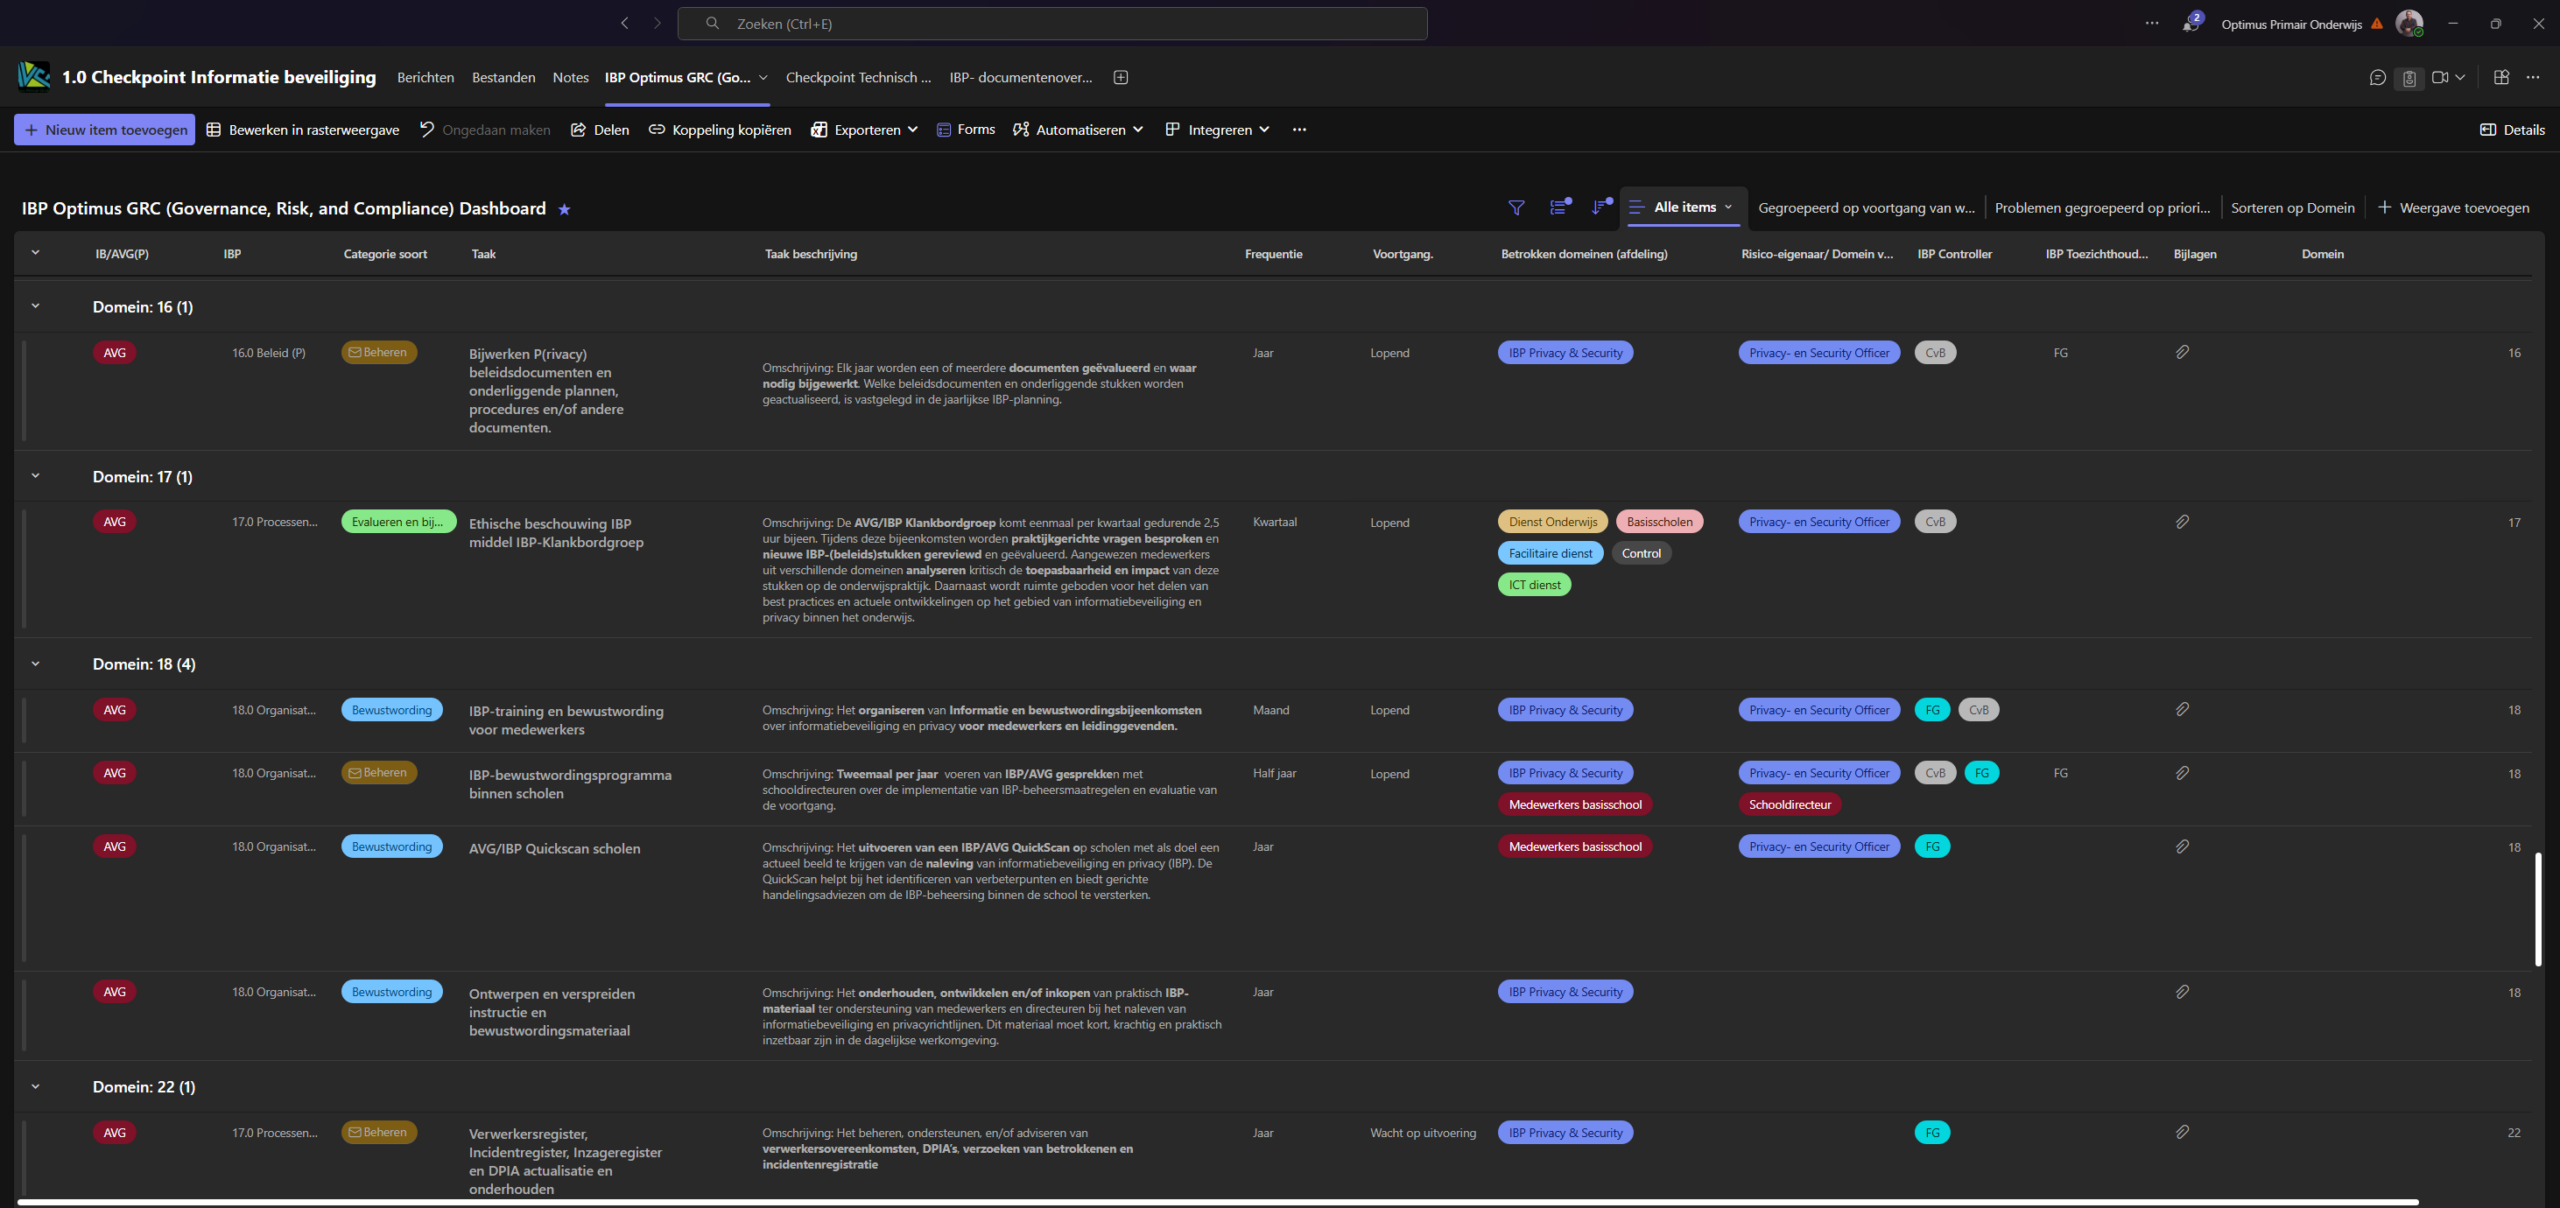
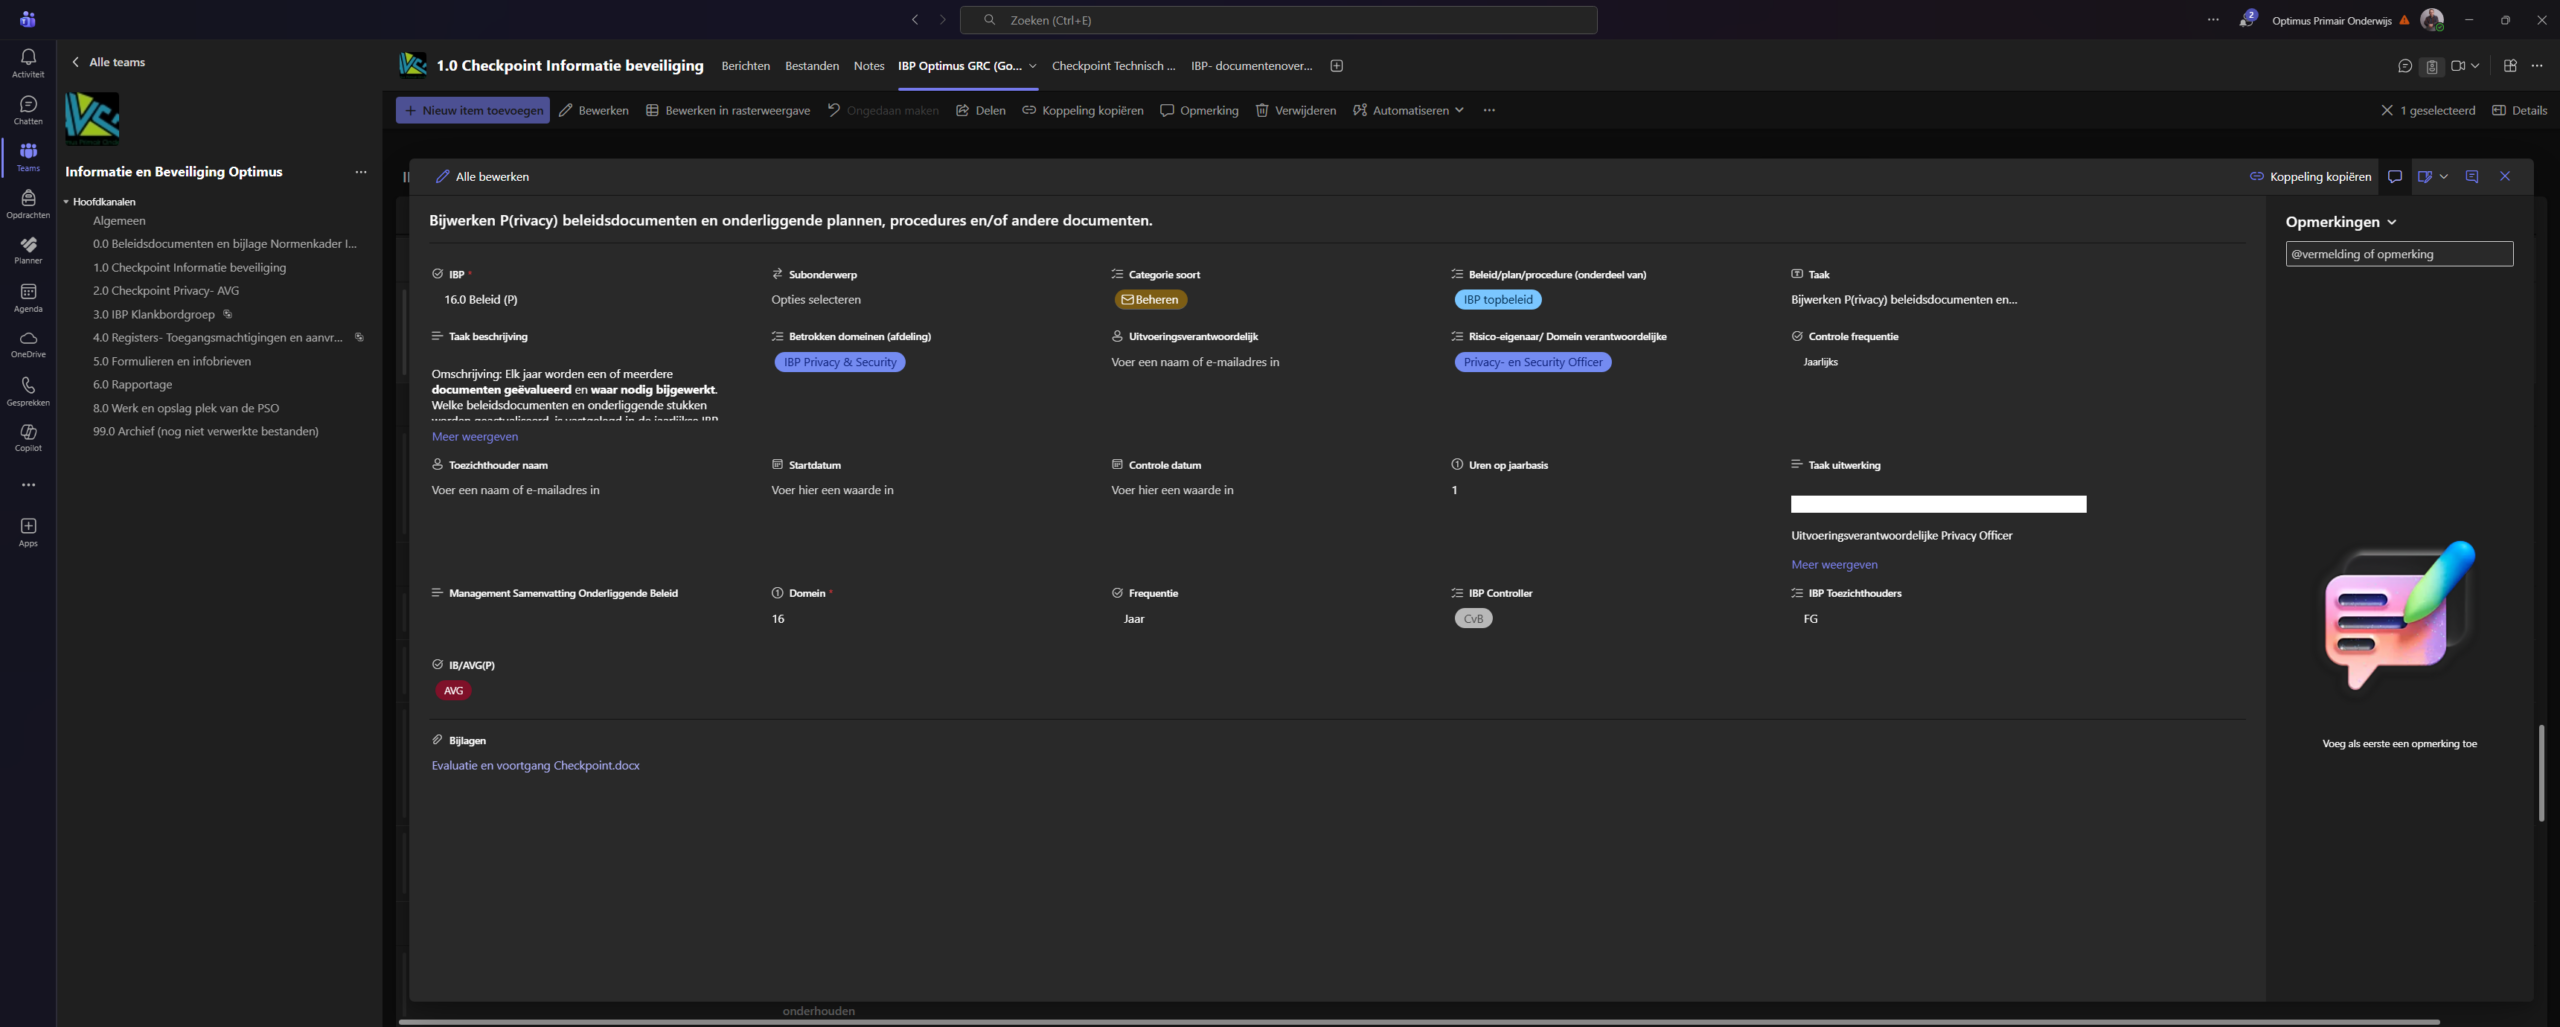
Daarnaast worden (met name) informatie beveiligingsonderdelen ook domein/risico- eigenaars vastgelegd. Deze worden formeel aangewezen door CvB en dragen zorg voor het onderliggende IBP domein met normen. Controle en rapportage ligt bij Privacy - security Officer. Deze specifieke risico- eigenaar zijn / worden binnen het interne Optimus GRC-Dashboard vastgelegd.
b. Het beleid legt vast dat het College van Bestuur eindverantwoordelijk is voor informatiebeveiliging en privacy en dat het CvB het kader vaststelt waaraan scholen en medewerkers zich moeten houden.
Daarnaast is vastgelegd dat het lijnmanagement (o.a. schooldirecteuren/leidinggevenden en domeinverantwoordelijken) verantwoordelijk is voor naleving binnen het eigen domein en dat zij medewerkers aanspreken op tekortkomingen en opvolging organiseren (o.a. via de AVG-PDCA op school gesprekscyclus en opvolging van aanbevelingen van de PSO).
c. Het beleid beschrijft dat het College van Bestuur eindverantwoordelijk is voor IBP en daarmee het laatste besluit neemt over beleid, maatregelen en (rest)risico’s. De inhoudelijke verantwoordelijkheid voor IBP is gemandateerd aan de Privacy & Security Officer, die het bestuur adviseert, beleid vertaalt naar richtlijnen/procedures, naleving monitort en incidenten coördineert.
De FG is als onafhankelijk toezichthouder en adviseur onderdeel van deze governance: de FG adviseert en rapporteert rechtstreeks aan het bestuur, en ondersteunt bij o.a. classificatie/risicoanalyse. Daarmee is de besluitlijn rond privacyrisico’s geborgd als: advies (PSO/FG) → besluit (CvB) → toezicht (FG).
Bronnen:
-
- Informatiebeveiligings- en privacybeleid 2025–2029
- Topbeleid Informatiebeveiliging en Privacybeleid 2025–2029 – hoofdstuk Governance (rolverdeling/mandaat) en passages over eindverantwoordelijkheid en verantwoordelijkheden per rol
- GRC- Dashboard Algemeen overzicht beeld
- Informatiebeveiligings- en privacybeleid 2025–2029
a. De organisatie heeft een formeel proces beschreven voor het identificeren, beoordelen en beheren van risico’s in de verwerking van persoonsgegevens (niet exclusief voor hoge risico’s).
b. In het proces is opgenomen welke functionaris operationeel verantwoordelijk is voor opvolging van benodigde maatregelen.
c. De organisatie beschikt over een beoordelingskader om risico’s te mitigeren.
d. Er is een volledige registratie van hoge risico’s.
e. Risicoacceptatie geschiedt op het juiste managementniveau.
Antwoord (inclusief waar te vinden)
a. Optimus heeft een formeel proces vastgelegd in het document “Risicobeoordeling en -behandeling 2025–2029”.
Dit document beschrijft het doel, de scope en de systematische aanpak binnen het IBP, waarbij risico’s worden geïdentificeerd voor o.a. documenten, software, personeel, netwerken en externe diensten. Vervolgens worden dreigingen/kwetsbaarheden beoordeeld en worden risico’s in kaart gebracht via een Kans x Impact-methodiek. Het proces is van toepassing op alle middelen binnen het IBP en dus niet uitsluitend op “hoge risico’s”.
b. De operationele coördinatie en opvolging van risicobeoordeling en risicobehandeling ligt bij de Privacy & Security Officer. In het proces is opgenomen dat de Security/Privacy & Security Officer de beoordeling coördineert (samen met IT) en dat deze ook de risicobehandeling leidt en toezicht houdt op de voortgang. Daarnaast is vastgelegd dat de Privacy & Security Officer de resultaten documenteert en de voortgang van het risicobehandelingsplan bewaakt en hierover rapporteert aan het CvB.
c. Optimus hanteert een beoordelingskader op basis van impact- en waarschijnlijkheidscriteria (Kans x Impact = Risico) en werkt met een risicomatrix en risicoklassen. Het document beschrijft de impactniveaus (laag/matig/hoog), kansniveaus (laag/matig/groot), en de wijze waarop het risiconiveau wordt berekend. Op basis van het risiconiveau zijn risicoacceptatiecriteria en een risicobehandelingsproces vastgelegd, inclusief kosten-batenafwegingen en het toevoegen van gekozen maatregelen aan de beheersmaatregelen binnen IBP.
d. Het document "Risicobeoordeling en -behandeling 2025–2029" beschrijft dat risico’s worden vastgelegd in een Risicobeoordelingstabel en dat onaanvaardbare risico’s worden overgebracht naar een Risicobehandelingstabel. Deze registratie wordt beheerd binnen de MS-Teams omgeving (kanaal: Informatie en Beveiliging).
De opslaglocatie, beheer, toegangsrechten en bewaartermijnen zijn expliciet vastgelegd in het Verwerkingsregister.
Optimus heeft ook een risicoregister - inventarisatie waarin kernapparatuur en kernapplicaties zijn opgenomen. In dit register worden per item o.a. vastgelegd: of er persoonsgegevens en/of bijzondere persoonsgegevens worden verwerkt, afhankelijkheid, back-up, misbaarheid, risico-eigenaar, impact, waarschijnlijkheid en het resulterende risiconiveau. Het risicoregister bevat ook verhoogde risiconiveaus (bijv. risico 2–3) en wordt 1x per jaar of indien nodig (bijv. bij aanschaf van nieuwe kernapparatuur of software) bijwerkt.
e. Het document: "Risicobeoordeling en -behandeling 2025–2029"beschrijft dat risicoacceptatie plaatsvindt op basis van risicoklasse en risicobereidheid, waarbij resterende risico’s moeten worden goedgekeurd door de directie. Ook is vastgelegd dat het College van Bestuur namens de risicoverantwoordelijken de resterende risico’s accepteert via de Verklaring van Toepasselijkheid, en dat de Privacy & Security Officer een plan opstelt voor maatregelen waarvan uitvoering/goedkeuring via het CvB loopt.
Bronnen:
30.04 IBP onderdeel Risicobehandeling en beoordeling | IBP Stichting Optimus Primair Onderwijs
PR.01 – Operationele processen
a. De organisatie hanteert organisatiebreed een systematische en gestructureerde aanpak voor het identificeren en documenteren van processen waarin persoonsgegevens worden verwerkt en heeft inzicht in alle processen waarin persoonsgegevens worden verwerkt. Tenminste de processen met een hoog risico voor betrokkenen zijn beschreven en vastgelegd.
b. Proceseigenaren zijn aangewezen en zijn verantwoordelijk voor de periodieke evaluatie van de procesbeschrijving en passen deze zo nodig aan.
Antwoord (inclusief waar te vinden)
a. Optimus hanteert organisatiebreed een systematische en gestructureerde aanpak om processen/verwerkingen waarin persoonsgegevens worden verwerkt te identificeren en te documenteren. Dit gebeurt door middel van het verwerkingsregister, aangevuld met de beoordeling van (nieuwe) applicaties/leveranciers en (waar nodig) DPIA/pre-DPIA. Registers en DPIA’s worden opgeslagen in de interne Teamsomgeving.
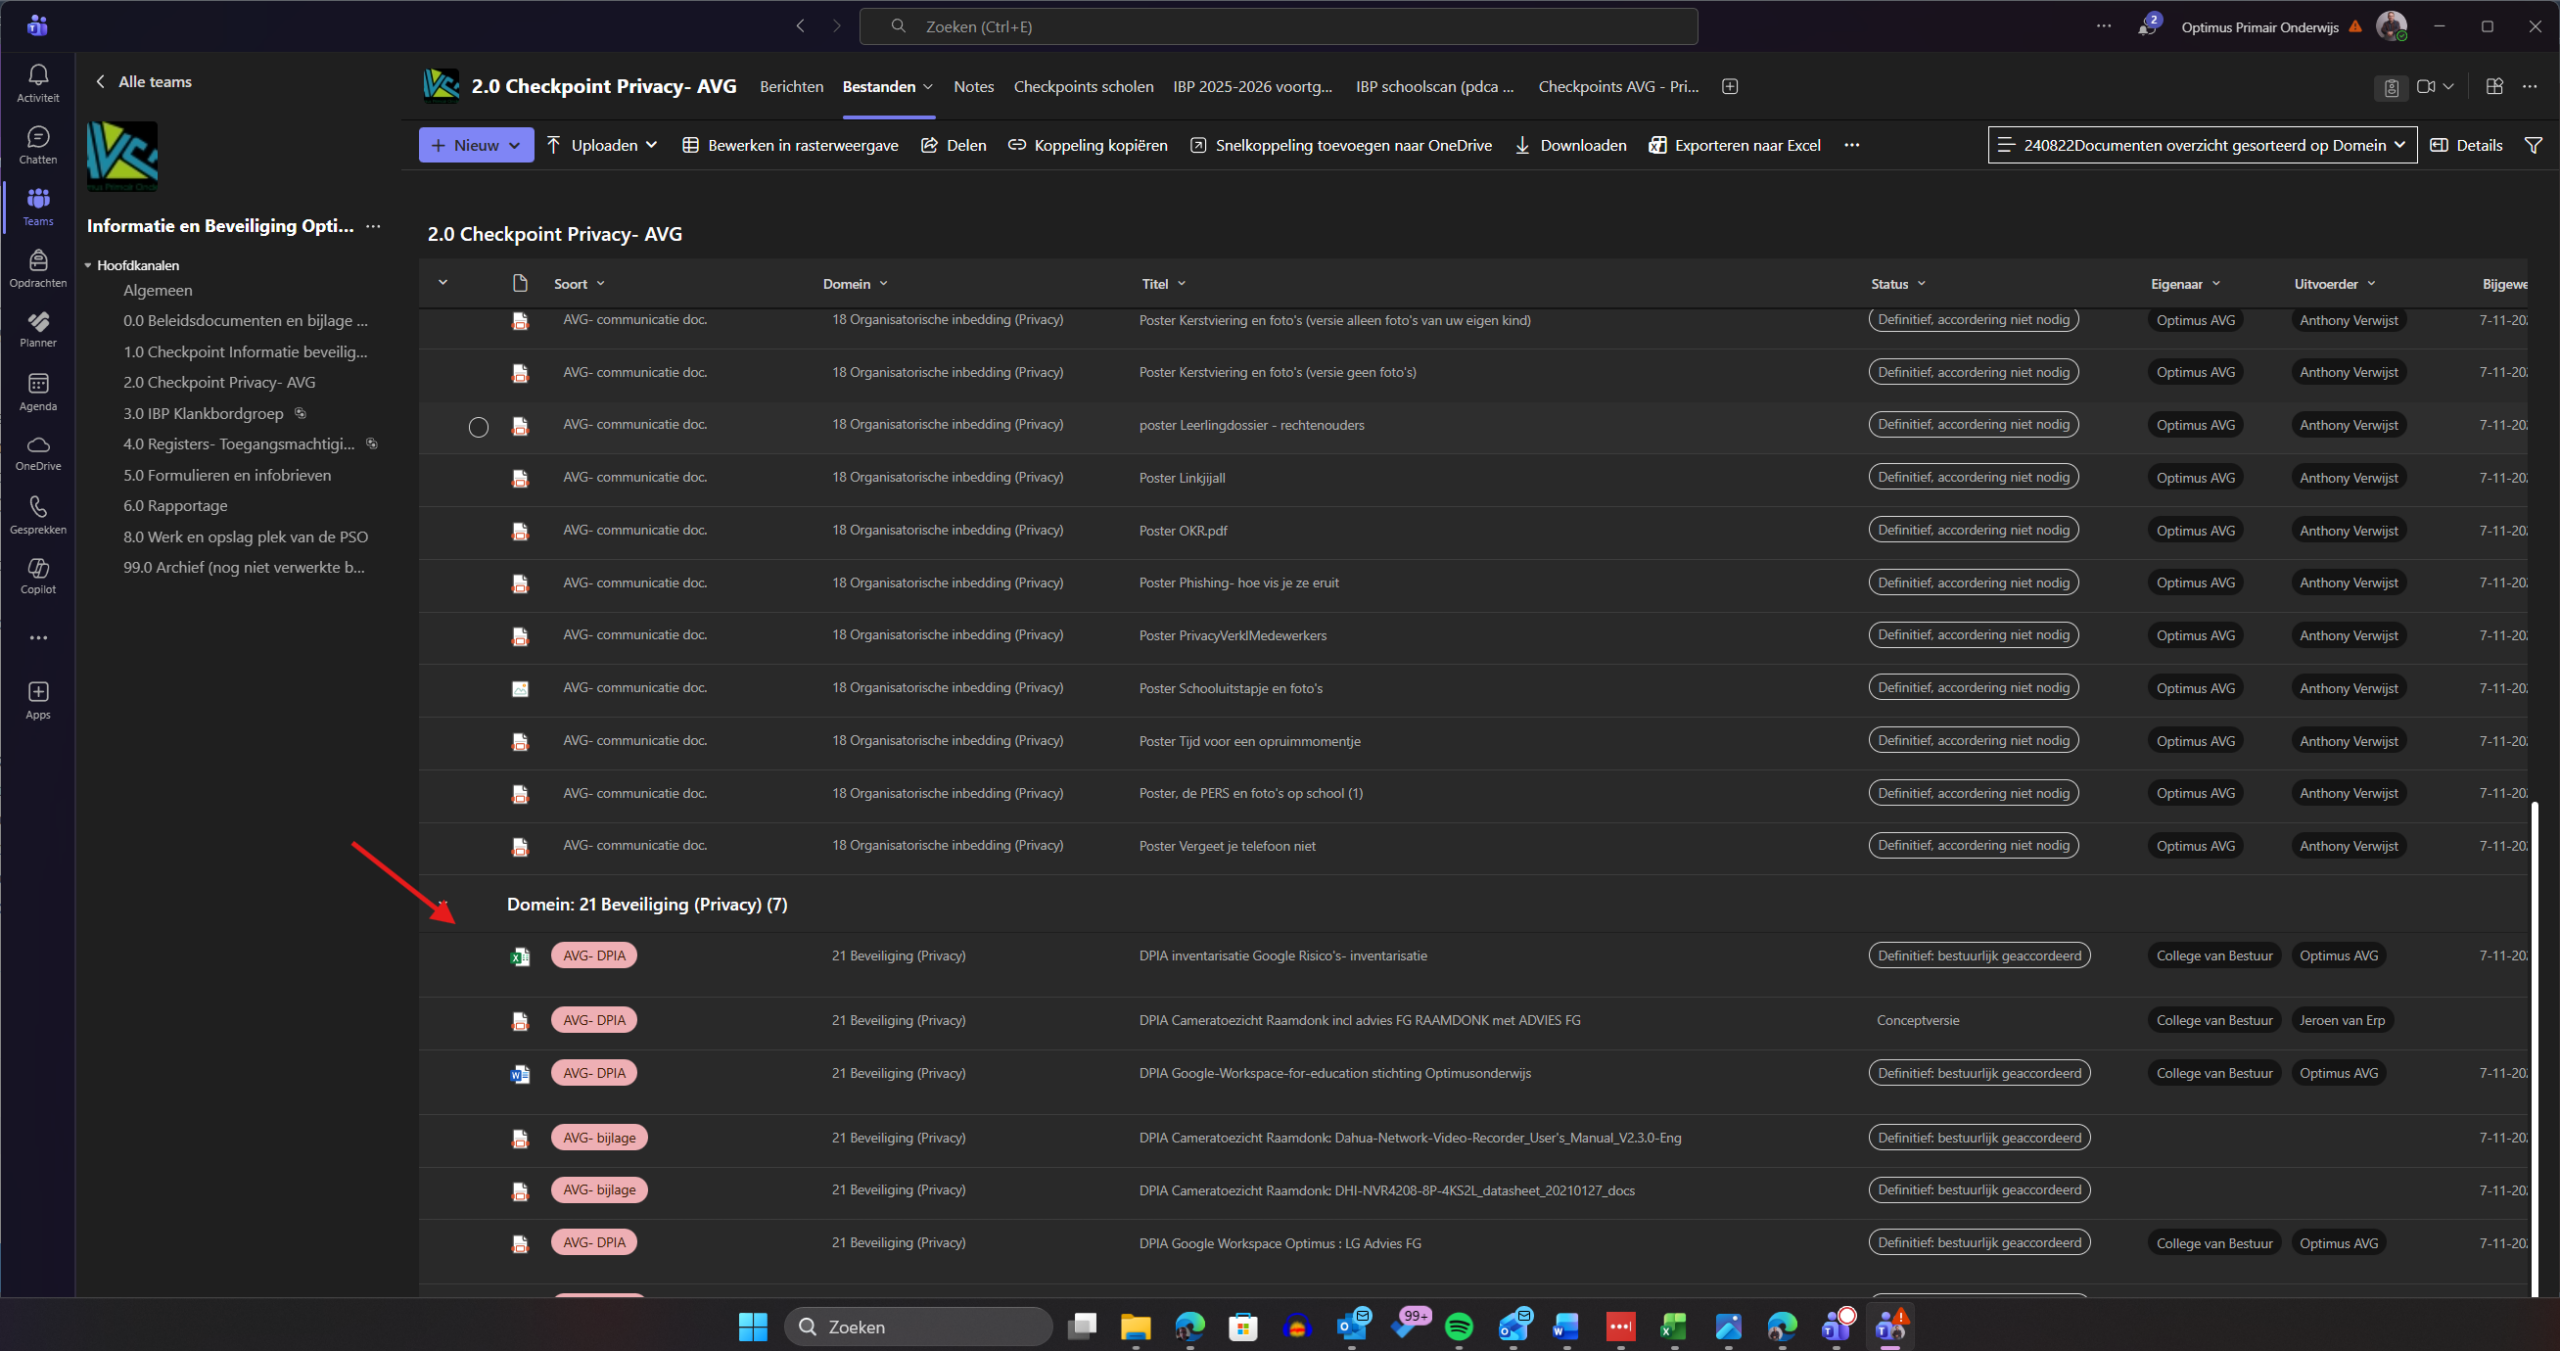
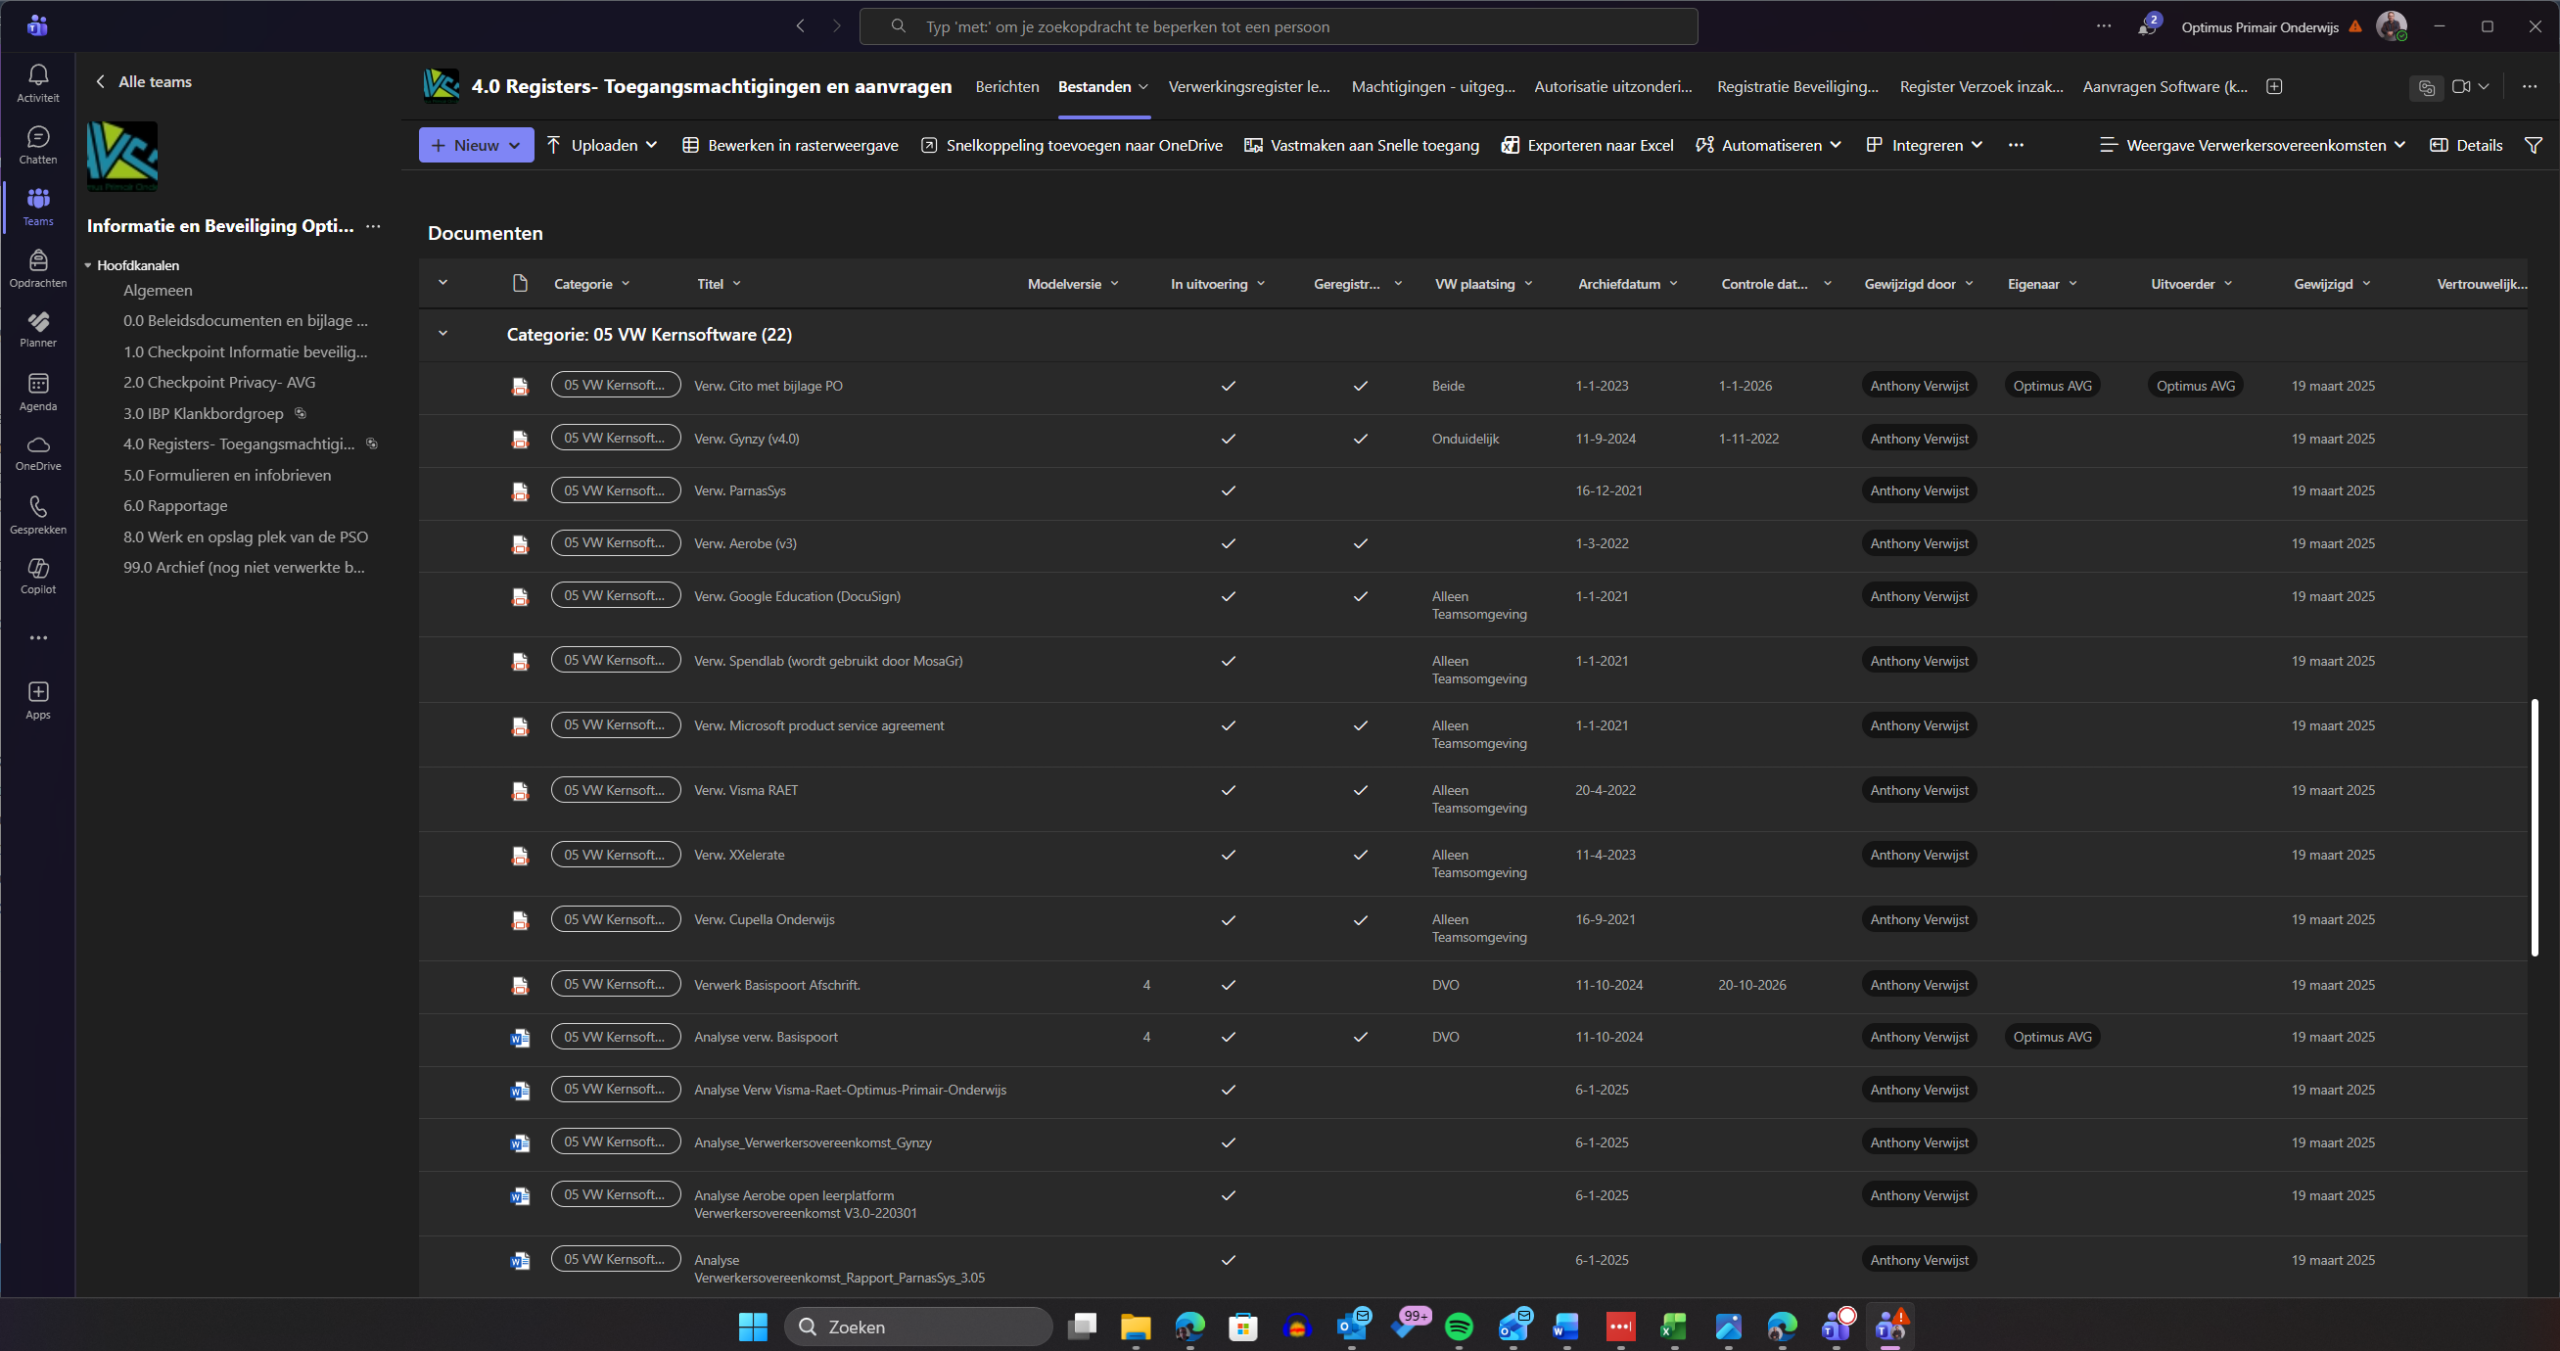
Optimus heeft inzicht in de verwerkingen en borgt dat tenminste de verwerkingen met een hoog risico voor betrokkenen zijn vastgelegd. Voorbeelden van hoog-risico processen/verwerkingen die aantoonbaar zijn opgenomen en beschreven zijn: ParnasSys (leerlingadministratie/LVS), Visma Raet (HR/salaris) en Cito Leerling in Beeld (toetsing/leerlingvolgsysteem).
b. Binnen Optimus zijn proceseigenaren/risico-eigenaren aangewezen (voor de Privacy domeinen) aanwezig. Dit is vastgelegd in IBP top- beleidsplan. Voor de Informatie beveiligingsdomeinen (dit vaak ook Privacy raken) worden deze proces/risico-eigenaren genoteerd in de Optimus GRC, waarin per domein/norm/ taak - verwerking een verantwoordelijke (risico-eigenaar/proceseigenaar) is opgenomen. Actualisatie vindt plaats bij het toevoegen van een nieuwe verwerking; dit proces wordt uitgevoerd en bewaakt door de Privacy Officer, waarbij de registratie wordt bijgewerkt op basis van nieuwe of gewijzigde verwerkingen.
PR.03 - Verwerkingsregister actualisatie
a. Er is een vastgestelde procedure die definieert hoe en wanneer nieuwe en gewijzigde verwerkingen in het verwerkingsregister worden opgenomen.
b. Bij wijzigingen wordt opnieuw getoetst of de verwerking in overeenstemming is met deprivacybeginselenuit art. 5 lid 1 AVG.
c) Er is vastgesteld met welke frequentie het verwerkingsregister wordt beoordeeld op volledigheid en actualiteit, en welke functionaris verantwoordelijk is voor deze beoordeling.
d) Wijzigingen en nieuwe initiatieven waarbij persoonsgegevens worden verwerkt, worden direct in het register opgenomen.
Antwoord (inclusief waar te vinden)
Binnen Optimus Onderwijs is beleidsprocedure opgesteld m.b.t. tot registratie en verwerking van verwerkingen. Deze is op de OptimusAVG.nl pagina terug te vinden onder de naam: Procedure onderhoud dataregister en verwerkersovereenkomsten. Deze procedure beschrijft de volgende onderdelen::
- Toelichting dataregister
- Actoren
- Opzet dataregister Stichting Optimus primair onderwijs
- Onderhouden dataregister
- Nieuwe verwerkingsactiviteit
- Register van verwerkersovereenkomsten
- Naleving verwerkersovereenkomsten
De Privacy- Security Officer handelt langs de richtlijnen van deze procedure.
PR.05 – DPIA's
”
”Antwoord”
PR.07 – Bewaar- en vernietigingsbeleid
a. Er is beleid vastgesteld voor het verwijderen en/of anonimiseren van gegevens.
b. De processen om persoonsgegevens te verwijderen of te anonimiseren zijn gedocumenteerd.
c. Persoonsgegevens die niet meer nodig zijn worden tijdig verwijderd of geanonimiseerd, conform het beleid.
d. Waar noodzakelijk zijn specifieke procedures vastgesteld voor het verwijderen van gegevens, waarin is vastgesteld wat de toepasselijke bewaartermijn is en op welke wijze verwijdering plaats dient te vinden.
Antwoord (inclusief waar te vinden)
Stichting Optimus Onderwijs heeft een bewaartermijnenbeleid. Dit beleid is vastgesteld door het College van Bestuur (CvB) en is te raadplegen via de website Optimusavg.nl. Daarnaast biedt Optimus een aparte pagina Bewaren & Vernietigen met praktische hulpmiddelen, zoals een Quickview met wettelijke bewaartermijnen en onderwijsgerichte richtlijnen.
Als extra ondersteuning is er (in proefversie) ook een AI-hulpmiddel voor bewaartermijnen beschikbaar, bedoeld om medewerkers te helpen sneller de juiste bewaartermijn en vervolgstap te bepalen.
Het bewaartermijnenbeleid is binnen de scholen geïmplementeerd via bewustwordingsmateriaal (bijv. posters) en maakt onderdeel uit van de Optimus-beheersmaatregelen. Deze beheersmaatregelen worden besproken tijdens het IBP-gesprek op schoolniveau.
De naleving en toepassing worden periodiek gemonitord door middel van quickscans (schoolbezoeken) en gerichte controles, waaronder steekproeven in ParnasSys, uitgevoerd door de Privacy- en Security Officer. Bevindingen worden teruggekoppeld aan de schoolleiding en – waar nodig – vertaald naar verbeteracties (bijv. aanvullende instructie, opschoning, of aanscherping van werkafspraken) en opgenomen in de opvolging binnen het IBP-traject.
Het Bewaar- en Vernietigingsbeleid wordt momenteel herzien onder verantwoordelijkheid van de Privacy- en Security Officer.
Pr.02 - Verwerkingsregister opzet/vastlegging verwerkingen
a. Het verwerkingsregister bevat minimaal alle wettelijk vereiste onderdelen (art. 30 lid 1 en lid 2 AVG).
b. Voor elke vastgelegde verwerking is duidelijk wie de verwerkingsverantwoordelijke, de verwerker of de gezamenlijke verwerkingsverantwoordelijken zijn. Tenminste alle verwerkingen met hoge risico’s zijn vastgelegd en zijn getoetst aan deprivacybeginselenuit art. 5 lid 1 AVG.
Antwoord (inclusief waar te vinden)
Optimus Onderwijs houdt als verwerkingsverantwoordelijke een verwerkingregister. In dit verwerkingregister zijn de Verwerkers (indien zij persoonsgegevens voor de stichting verwerker)
We registreren o.a. van de Verwerker:
(art. 30 lid 2):
-
namens wie wordt verwerkt
-
categorieën verwerkingen
-
doorgiften buiten de EU
-
beveiligingsmaatregelen
-
naam en contactgegevens van de organisatie
-
doeleinden van de verwerking
-
categorieën persoonsgegevens (bijv. leerlinggegevens, personeelsgegevens)
-
categorieën betrokkenen (leerlingen, ouders, medewerkers)
-
ontvangers van de gegevens
-
eventuele doorgifte buiten de EU
-
bewaartermijnen
-
technische en organisatorische beveiligingsmaatregelen (globaal)
De Verwerkersovereenkomsten worden gecontroleerd door de Privacy- Security Officers in samenwerking met PoS (dienst VWO). Na beoordeling wordt de overeenkomst met advies aangeboden aan CvB. Indien nodig worden er vooraf voorwaarden voor gebruik (mitigerende maatregelen) gesteld. Hoge risicovolle verwerkingen worden ook geregistreerd in het risicoregister (als kernapplicatie).
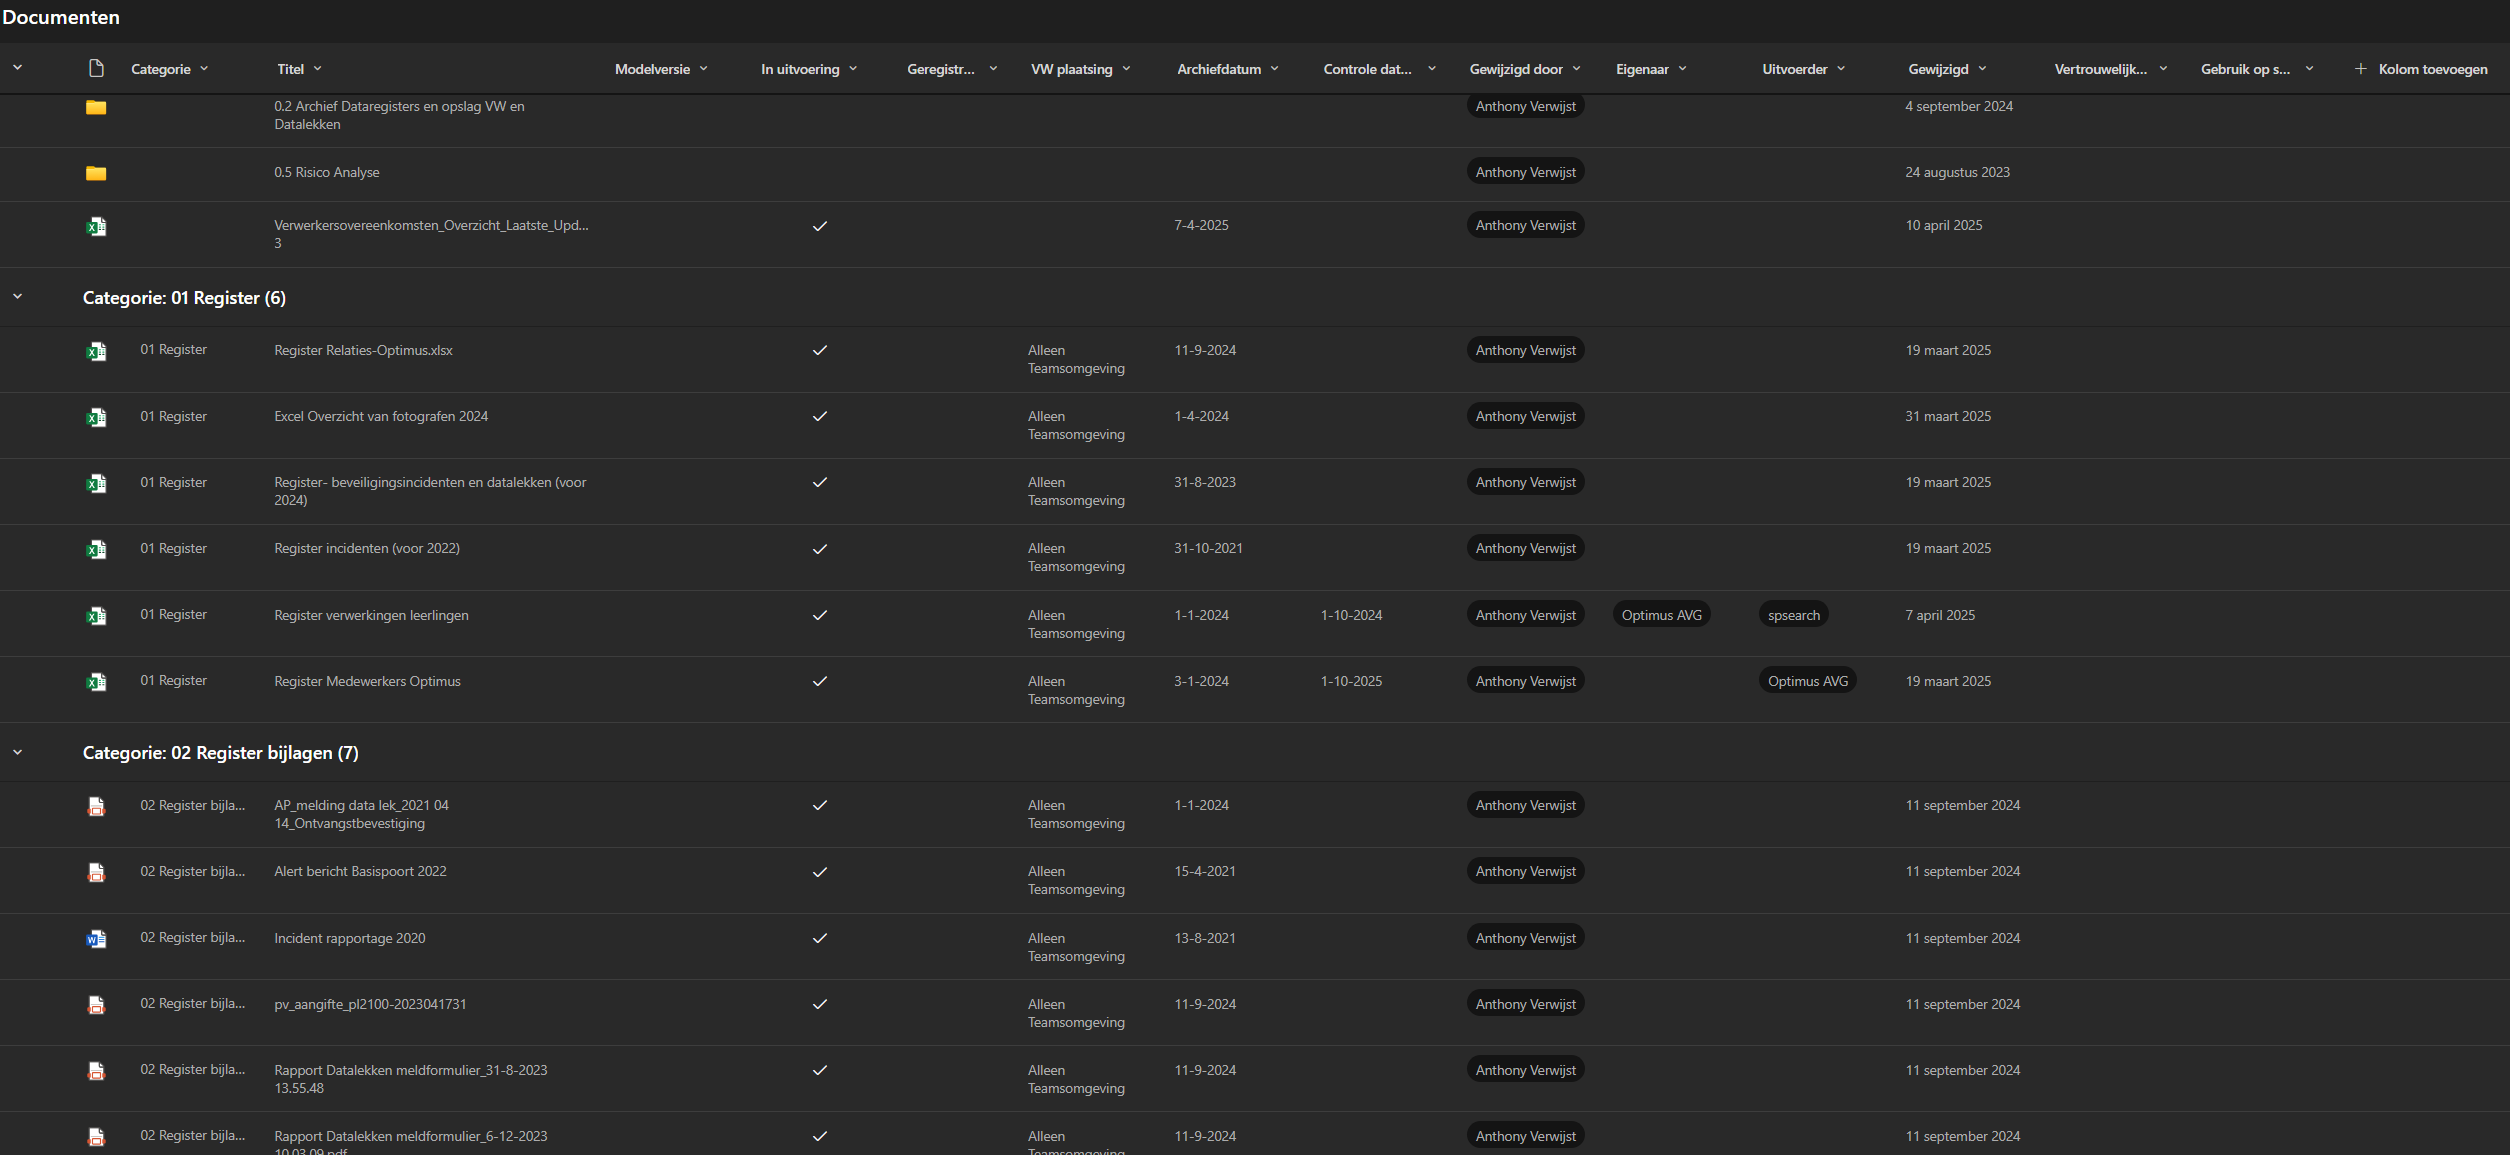
Bewijstlast: Register van Verwerkingen Leerlingen (versie eind 2025), Register van Verwerkingen Medewerkers, Verwerkingsovereenkomsten database (afbeelding)
PR.04 – Risico' gegevensverwerking m.b.t. pre- DPIA's
”
”Antwoord”
PR.06 Gegevensbescherming door privacy by design/default
a. In het kader van risicomanagement hanteert de organisatie gedocumenteerde eisen en beginselen voor zowel Privacy by Design als Privacy by Default.
b. Voorafgaand aan de inkoop of de ontwikkeling van toepassingen, diensten en producten vindt systematisch een beoordeling plaats van de privacyrisico's.
c. Bij samenwerking met externe partijen stelt de organisatie consequent eisen op het gebied van Privacy by Design.
d. Privacy by Default is consequent geïntegreerd als een standaard aspect van de configuratie voor toepassingen, diensten en producten waarin verwerking met een hoog risico plaatsvindt.
e. Er zijn gedocumenteerde richtlijnen opgesteld die betrekking hebben op zowel de verwerking als de bescherming van gegevens, waarbij de principes van Privacy by Default centraal staan.
Antwoord (inclusief waar te vinden)
Optimus voert in januari 2026 Penntest uit, M365 / Intune wordt hierin meegenomen. Op basis van de resulaten worden mitigerende maatregelen genomen.
OI.01 - Aanwijzing en positie FG
a. De taken en verantwoordelijkheden van de FG zijn duidelijk omschreven en is onafhankelijk gepositioneerd binnen de organisatie. De FG ontvangt geen instructies met betrekking tot de uitvoering van zijn of haar taken.
b. De FG heeft geen taken of verplichtingen die kunnen leiden tot een belangenconflict bij de uitvoering van zijn taken als FG.
c. De FG heeft voldoende tijd en middelen om zijn of haar taken effectief uit te voeren.
d) Het proces voor het aannemen van een FG en het functieprofiel van de FG voldoen aan de eisen gesteld in artikel 37 lid 5 van de AVG.
e. De FG wordt tijdig betrokken bij alle aangelegenheden die verband houden met de bescherming van persoonsgegevens waaronder advies bij iedere DPIA.
f. Contactgegevens van de FG zijn actueel, beschikbaar, en makkelijk te vinden.
g. De FG is betrokken bij opleiding en bewustwordingsprogramma's op het gebied van privacy.
h. De FG stemt periodiek af met het hoogste management binnen de organisatie.
Antwoord (inclusief waar te vinden)
Stichting Optimus Onderwijs heeft de rol van Functionaris Gegevensbescherming (FG) extern belegd bij de dienstverlening Privacy op School. De taken, verantwoordelijkheden en positie van de FG zijn duidelijk vastgelegd. De FG is onafhankelijk gepositioneerd binnen de organisatie en voert de FG-taken zelfstandig uit. De FG ontvangt geen instructies over de inhoudelijke uitvoering van zijn of haar werkzaamheden.
Er is geen sprake van belangenconflict. De organisatie borgt functiescheiding tussen toezichthoudende en uitvoerende taken, zodat de FG geen operationele verantwoordelijkheden draagt die de onafhankelijke rol kunnen beïnvloeden. Daarmee is gewaarborgd dat de FG zijn of haar toezicht-, advies- en controlerende rol objectief kan vervullen.
De FG beschikt over voldoende tijd en middelen om de taken effectief uit te voeren. De FG-rol is structureel ingericht via externe dienstverlening en daarmee is capaciteit en beschikbaarheid geborgd voor advies, toezicht, beoordeling van vraagstukken en de benodigde afstemming binnen Optimus.
Het proces voor het aanstellen van de FG en het functieprofiel voldoen aan de eisen van artikel 37 lid 5 van de AVG. Daarbij is expliciet geselecteerd op professionele kwaliteiten, aantoonbare deskundigheid op het gebied van privacywetgeving en de praktijk in het onderwijs, en de competenties die nodig zijn om de FG-taken zorgvuldig en onafhankelijk uit te voeren.
De FG wordt tijdig betrokken bij alle aangelegenheden die verband houden met de bescherming van persoonsgegevens. Dit omvat onder andere advisering over privacyvraagstukken en betrokkenheid bij DPIA’s (Data Protection Impact Assessments). De FG kan hierdoor vroegtijdig meedenken, risico’s signaleren en passende maatregelen adviseren.
De contactgegevens van de FG zijn actueel, beschikbaar en eenvoudig vindbaar voor medewerkers en betrokkenen. Daarmee is de FG goed bereikbaar voor vragen, meldingen en verzoeken, zowel intern als extern.
De FG is betrokken bij opleiding en bewustwordingsactiviteiten op het gebied van privacy. Dit draagt bij aan het vergroten van kennis en het versterken van privacybewust handelen binnen de organisatie en op schoolniveau.
Tot slot stemt de FG periodiek af met het hoogste management binnen Optimus. Bevindingen, adviezen en aanbevelingen worden op managementniveau besproken, zodat besluitvorming en opvolging zijn geborgd en de onafhankelijke positie van de FG in de governance zichtbaar en effectief is.
OI.02 - Privacyorganisatie
a. Er is een (virtueel) privacyteam waarbij de FG, privacy officer(s) en eventuele decentrale privacy ambassadeurs/coördinatoren zijn aangesloten.
b. Het privacyteam werkt nauw samen met de informatiebeveiligingsfunctionarissen om vraagstukken waarbij informatiebeveiliging speelt, zoveel mogelijk gezamenlijk of althans in overleg, op te lossen.
c. Medewerkers van de organisatie kunnen eenvoudig en makkelijk contact opnemen met het privacyteam. Het privacyteam reageert binnen een vooraf vastgestelde maximale reactietijd op vragen uit de organisatie.
d. Het privacyteam heeft periodiek overleg om de werkzaamheden te bespreken en activiteiten af te stemmen, met betrokkenheid van relevante stakeholders.
Antwoord (inclusief waar te vinden)
De Stichting Optimus heeft een IBP-klankbordgroep. De leden komen structureel eens per kwartaal (1x per drie maanden) drie uur fysiek bij elkaar. De groep bestaat uit vertegenwoordigers van verschillende onderdelen binnen de organisatie, zodat beleid en uitvoering goed op elkaar aansluiten.
Missie: Het IBP- en AVG-beleid verder concreet maken en zo goed mogelijk laten aansluiten op de onderwijspraktijk.
Taken klankbordleden.
-
IBP positief uitdragen binnen het werkveld en relevante werkgroepen.
-
Signalen uit de praktijk ophalen: fungeren als luisterend oor en deze input positief-kritisch vertalen naar bespreekpunten voor de klankbordgroep.
-
Meedenken en meepraten over werkbare oplossingen, met als doel een goede bescherming van persoonsgegevens van medewerkers (en waar relevant ook leerlingen en ouders).
-
De Privacy- en Security Officer adviseren over prioriteiten, aanpak, communicatie en praktische implementatie.
Meer informatie zover de IBP-klankbordgroep is te vinden op deze Optimusavg.nl / IBPklankbord webpagina.
OI.03 - Betrokkenheid medezeggenschap
a. Er is een gedocumenteerd proces dat specificeert hoe en wanneer het medezeggenschapsorgaan geïnformeerd en betrokken wordt bij wettelijke taken op het gebied van privacy.
b. Instemmingsprocedures zijn duidelijk gedocumenteerd en worden gevolgd waar wettelijk vereist.
Antwoord (inclusief waar te vinden)
Binnen Optimus is geen gedocumenteerd proces aanwezig wat specificeert hoe en wanneer de Medezeggenschapsraad m.b.t. IBP wordt geïnformeerd.
Instemming van de GMR wordt gevraagd bij besluiten en regelingen over:
-
verwerking en bescherming van persoonsgegevens van personeel;
-
verwerking van persoonsgegevens van leerlingen en ouders;
-
inzet van systemen of maatregelen voor toezicht, controle of monitoring;
-
vaststelling of wijziging van bestuursbreed privacy-, IBP- en beveiligingsbeleid.
De instemmingsverzoeken lopen via het CvB. De Privacy- security Officer heeft hier (jan 2026) onvoldoende zicht op.
OI.04 - Bewustwording bescherming persoonsgegevens
a. Er is een programma/opleidingsplan waarin medewerkers bij indiensttreding en, indien nodig, tijdens het dienstverband worden geïnformeerd over privacy en de bescherming van persoonsgegevens.
b. Medewerkers zijn goed geïnformeerd over hun verantwoordelijkheden met betrekking tot privacy en de bescherming van persoonsgegevens en handelen daarnaar.
c. Onderwijsdeelnemers worden op een planmatige manier geïnformeerd over het belang van privacy en de bescherming van persoonsgegevens.
Antwoord (inclusief waar te vinden)
a. Binnen Stichting Optimus werken we actief aan het vergroten van het IBP-bewustzijn. Dat doen we via meerdere sporen. Op de scholen en op het bestuurskantoor zetten we bewustwordingsmaterialen en -activiteiten in, zoals IBP-posters, IBP-presentaties en workshops, quickscans en IBP-voortgangsgesprekken tussen leidinggevenden en medewerkers. Daarmee benadrukken we het belang van zorgvuldig handelen en bieden we praktische handvatten voor de dagelijkse praktijk.
b. Tijdens de onboarding van nieuwe medewerkers informeren we hen over hun rechten en plichten op het gebied van IBP. Dit doen we via de privacyverklaring voor medewerkers en de ICT-gedragscode. Daarnaast is afgesproken dat de schooldirecteur IBP met regelmaat onder de aandacht brengt binnen het team. Als hulpmiddel kan hij/zij gebruikmaken van een reeks informatieposters.
c. Binnen Optimus bieden we IBP-informatie zoveel mogelijk aan volgens een themaplanning. Daarnaast informeren we medewerkers via het interne platform over digitale risico’s (zoals phishing) en over relevante nieuwe ontwikkelingen rondom IBP.
RB.01 - Afhandeling rechten van betrokkenen
”
”Antwoord
RB.02 - Informatieplicht
a. Er is een programma/opleidingsplan waarin medewerkers bij indiensttreding en, indien nodig, tijdens het dienstverband worden geïnformeerd over privacy en de bescherming van persoonsgegevens.
b. Medewerkers zijn goed geïnformeerd over hun verantwoordelijkheden met betrekking tot privacy en de bescherming van persoonsgegevens en handelen daarnaar.
c. Onderwijsdeelnemers worden op een planmatige manier geïnformeerd over het belang van privacy en de bescherming van persoonsgegevens.
Antwoord (inclusief waar te vinden)
Binnen Optimus is er geen concreet opleidingsplan voor IBP/AVG voor nieuwe medewerkers. Binnen de scholen wordt gewerkt met IBP/AVG-beheersmaatregelen. Deze benoemen onder andere dat medewerkers op de hoogte moeten zijn van de privacyverklaring voor medewerkers en de ICT-gedragscode. Beide documenten worden tijdens het kennismakingsgesprek met de medewerker besproken. Daarnaast informeert de Privacy & Security Officer medewerkers via korte, informatieve berichten in een intern kanaal over hoe hun gegevens worden beschermd en wat zij zelf moeten doen om hieraan bij te dragen.
RB.03 Toestemming
a. De organisatie heeft vastgesteld welke verwerkingen op toestemming zijn gebaseerd.
b. Toestemming wordt correct gevraagd volgens de vereisten die zijn opgenomen in AVG artikel 4, grond 32, 33, 42, en 43.
c. Toestemming wordt consequent en volledig gedocumenteerd.
d. Betrokkenen kunnen hun toestemming gemakkelijk intrekken.
Antwoord (inclusief waar te vinden)
Binnen Optimus is er geen concreet opleidingsplan voor IBP/AVG voor nieuwe medewerkers. Binnen de scholen wordt gewerkt met IBP/AVG-beheersmaatregelen. Deze benoemen onder andere dat medewerkers op de hoogte moeten zijn van de privacyverklaring voor medewerkers en de ICT-gedragscode. Beide documenten worden tijdens het kennismakingsgesprek met de medewerker besproken. Daarnaast informeert de Privacy & Security Officer medewerkers via korte, informatieve berichten in een intern kanaal over hoe hun gegevens worden beschermd en wat zij zelf moeten doen om hieraan bij te dragen.
RB.04 Geautomatiseerde besluitvorming en/of profilering
a. De organisatie heeft een volledig begrip van en documentatie, waaronder een algoritmeregister, over welke processen gebruik maken van (gedeeltelijke) geautomatiseerde individuele besluitvorming en/of profilering.
b. Er zijn formele procedures geïmplementeerd voor geautomatiseerde besluitvorming en/of profilering, inclusief het informeren van betrokkenen en het bieden van mogelijkheden voor betrokkenen om hun standpunt kenbaar te maken en besluiten aan te vechten.
c. Betrokkenen worden geïnformeerd over geautomatiseerde besluitvorming en/of profilering op een wijze die in overeenstemming is met de informatieplicht.
d. Er wordt een DPIA (Data Protection Impact Assessment) uitgevoerd voor elke nieuwe geautomatiseerde besluitvorming en/of profilering.
Antwoord (inclusief waar te vinden)
Binnen Optimus is er geen concreet opleidingsplan voor IBP/AVG voor nieuwe medewerkers. Binnen de scholen wordt gewerkt met IBP/AVG-beheersmaatregelen. Deze benoemen onder andere dat medewerkers op de hoogte moeten zijn van de privacyverklaring voor medewerkers en de ICT-gedragscode. Beide documenten worden tijdens het kennismakingsgesprek met de medewerker besproken. Daarnaast informeert de Privacy & Security Officer medewerkers via korte, informatieve berichten in een intern kanaal over hoe hun gegevens worden beschermd en wat zij zelf moeten doen om hieraan bij te dragen.
SW.01 AVG-rollen
”
”Antwoord
SW.02 Toetsing gegevensverstrekking aan derden
a. De organisatie heeft een uniform, organisatiebreed kader geïmplementeerd voor het toetsen van gegevensverstrekking aan externe partijen, dat consequent wordt toegepast in de gehele organisatie.
b. De organisatie heeft het kader met daarin zowel het toetsingsproces als de besluitvorming daaromtrent gedocumenteerd.
c.Alle medewerkers zijn goed geïnformeerd over het belang van voorafgaande toetsing van de gegevensverstrekking aan externe partijen en zijn actief betrokken bij deze processen.
d. Medewerkers weten wie ze kunnen benaderen om te toetsen of een eenmalige gegevensverstrekking in overeenstemming is met de wet- en regelgeving.
Antwoord (inclusief waar te vinden)
Binnen Optimus is er geen concreet opleidingsplan voor IBP/AVG voor nieuwe medewerkers. Binnen de scholen wordt gewerkt met IBP/AVG-beheersmaatregelen. Deze benoemen onder andere dat medewerkers op de hoogte moeten zijn van de privacyverklaring voor medewerkers en de ICT-gedragscode. Beide documenten worden tijdens het kennismakingsgesprek met de medewerker besproken. Daarnaast informeert de Privacy & Security Officer medewerkers via korte, informatieve berichten in een intern kanaal over hoe hun gegevens worden beschermd en wat zij zelf moeten doen om hieraan bij te dragen.
SW.03 Doorgifte buiten EER
a. De organisatie voert voorafgaand aan een voorgenomen doorgifte buiten de EER een systematisch toetsing uit om te beoordelen of bij doorgifte de verwerking aan een passend beschermingsniveau voldoet.
b. Er is een duidelijk en consistent proces voor het documenteren van landen waaraan persoonsgegevens worden doorgegeven.
c. Periodiek wordt getoetst of de doorgifte naar derde landen buiten de EER (nog) aan de wet- en regelgeving voldoet. Het proces voor deze toetsing is gedocumenteerd en bekend bij de medewerkers.
Antwoord (inclusief waar te vinden)
a, b. Bij het beoordelen van een verwerkingsovereenkomst wordt expliciet gecontroleerd of opslag en verwerking van (persoons)gegevens plaatsvinden binnen de EU/EER. Als blijkt dat gegevens (of toegang tot gegevens, bijvoorbeeld via beheer op afstand of support) buiten de EU/EER plaatsvinden, wordt de overeenkomst in principe niet gesloten.
Een uitzondering is alleen mogelijk wanneer aantoonbaar wordt voldaan aan de AVG-eisen voor doorgifte naar derde landen, bijvoorbeeld:
-
er is een adequaatheidsbesluit van de Europese Commissie voor het betreffende land, of
-
er worden passende waarborgen toegepast (zoals EU Standard Contractual Clauses (SCC’s)), aangevuld met een risicobeoordeling en eventuele aanvullende technische/organisatorische maatregelen (bijv. versleuteling waarbij de sleutel in de EU blijft), of
-
voor de VS: de leverancier valt onder een geldig EU-VS doorgiftekader (indien van toepassing) en de verwerking past binnen de scope daarvan.
Indien één van deze uitzonderingen nodig is, overlegt de Privacy & Security Officer (PSO) met de Functionaris Gegevensbescherming (FG) voor advies voordat de overeenkomst wordt gesloten.
c. De periodieke toetsing of doorgifte naar derde landen buiten de EU/EER nog voldoet aan de geldende wet- en regelgeving, vindt plaats zodra de verwerker een update van de verwerkingsovereenkomst aanlevert of hierover bericht.
De wens is om daarnaast minimaal één keer per jaar (los van bovenstaande) een steekproefsgewijze controle uit te voeren, maar door beperkte beschikbare tijd en capaciteit is dit op dit moment nog niet structureel uitvoerbaar.
Bronnen:
GB.01 Datalekken detectie en afhandeling
”
”Antwoord
GB.02 Melding datalekken
a. Er is een gedetailleerd en gedocumenteerd proces voor het melden van datalekken aan de AP en betrokkenen.
b. Er is een crisiscommunicatieplan voor datalekken met hoge impact.
c. Het proces wordt consistent nageleefd.
GB.03 Beveiliging persoonsgegevens
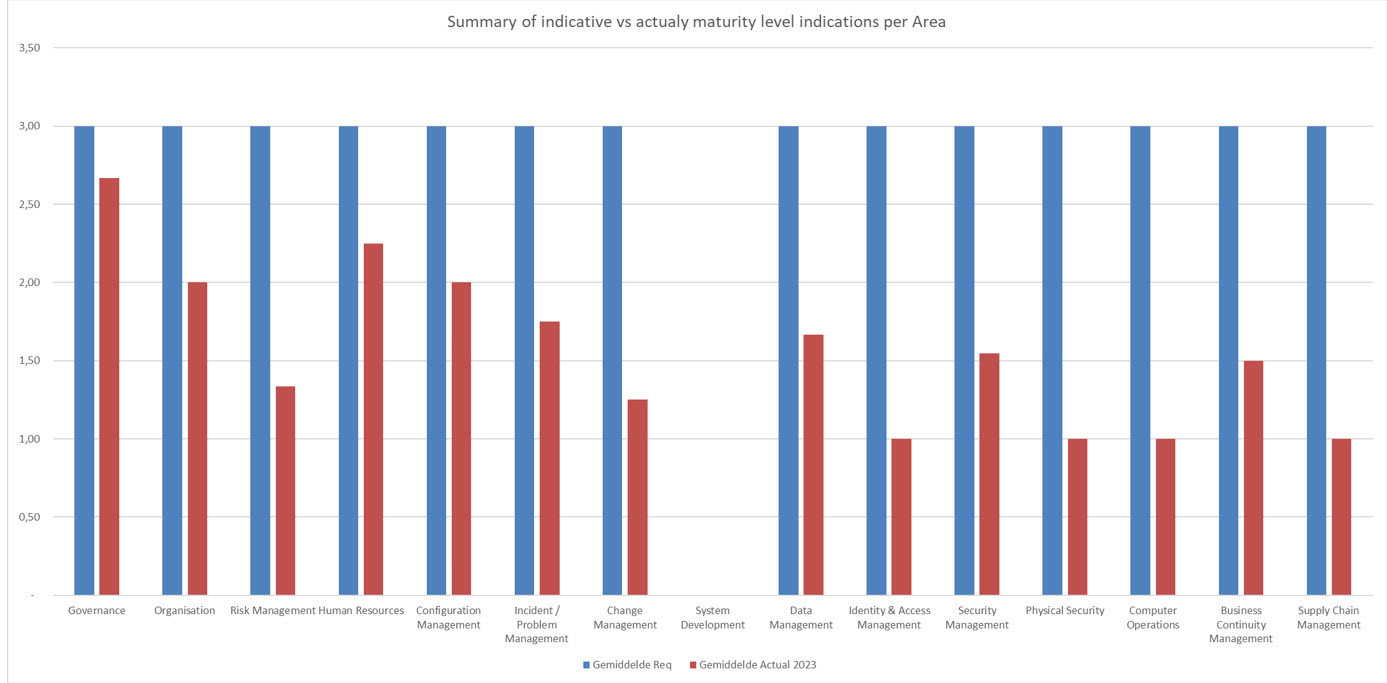
De organisatie heeft de mate van compliance aan het informatiebeveiligingsdeel al in beeld gebracht en scoorde in de meting van [DATUM] een overall gemiddelde volwassenheidsscore van [SCORE] op de informatiebeveiligingsnormen (deel 1). De FG is van deze uitkomsten uitgegaan bij de beoordeling van de norm ‘Beveiliging persoonsgegevens’ (GB.03).
OF
De organisatie heeft de mate van compliance aan het informatiebeveiligingsdeel nog niet in beeld gebracht. De FG adviseert deze beoordeling op redelijke termijn uit te (laten) voeren.
Antwoord (inclusief waar te vinden)
VW.01 Rapportage naleving AVG
a. Er wordt een gestructureerd en gedocumenteerd proces gevolgd voor het opstellen van een periodiek verslag waarin zowel interne (incl. het bestuur) als externe stakeholders worden geïnformeerd over de omgang met en bescherming van persoonsgegevens binnen de organisatie. De FG wordt betrokken en geraadpleegd bij het opstellen van dit verslag.
b. Informatie van afdelingen over de omgang met en bescherming van persoonsgegevens wordt periodiek centraal verzameld op een gestructureerde manier, waardoor de bestuursorganen organisatiebreed inzicht kunnen krijgen in de naleving van de AVG.
c. Dit proces omvat het periodiek opstellen van een organisatieverslag waarin verschillende aspecten worden behandeld, bijvoorbeeld het globale overzicht van het verwerkingsregister, uitgevoerde DPIA's, verslag over datalekken, verzoeken rechten van betrokkenen, resultaten van de privacy benchmark en verbeterplannen.
d. De verantwoordelijkheden voor het opstellen en verspreiden van dit verslag zijn duidelijk aantoonbaar toegewezen.